2021. november 4., csütörtök

Analóg és digitális jel

Analóg jel fogalma: 

Az analóg jel egy folyamatosan változó jel idő és amplitúdó. Leginkább abban különbözik a digitális jeltől, hogy az apró ingadozásoknak, hullámzásoknak is van jelentésük. Az analóg kifejezést többnyire elektronikus értelemben használják, bár mechanikai, pneumatikus, hidraulikus és más rendszerek is használhatnak analóg jeleket.

Az analóg jel a közvetítő eszköz valamilyen tulajdonságát használja ki a jel információtartalmának továbbításához. Például a barométer mutatójának forgása révén vagyunk képesek a megfelelő jel nyomásra vonatkozó információtartalmát megjeleníteni. Elektronikus értelemben a leginkább használt tulajdonság az, hogy a feszültségváltozást szorosan követi a frekvencia, az áramerősség és a töltés megváltozása.

Digitális jel fogalma: 

A digitális jel valamely változó jelenségnek, vagy fizikai mennyiségnek diszkrét (nem folytonos), megszámlálhatóan felaprózott, s így számokkal felírt értékein alapul (például: jel (informatika), számítógép, szélessávú internet-kapcsolatok, digitális fényképezők stb.). A digitális rendszerek sokkal inkább számokat (leginkább bináris számokat) használnak bevitelhez, feldolgozáshoz, átvitelhez, tároláshoz, vagy megjelenítéshez, mint az értékek folytonos spektrumát (ez utóbbit ugyanis az analóg rendszerek használják), vagy a nem-numerikus szimbólumokat, mint a betűk, vagy ikonok. A digitális szót leggyakrabban a számítástechnika és az elektronika területén használják, különösen azokon a területeken, ahol a való világ információit konvertálják át bináris számokká. Ilyenek például a digitális hang(zás) és a digitális fényképezés. A digitális adat-átvivő jelek az elektronikus, vagy optikai impulzus két lehetséges értéke közül az egyiket vehetik fel. A logikai 1 (van impulzus) vagy 0 (nincs impulzus) értékeket. Az ilyen rendszerű eszközöknél gyakran egy "e-" előtag utal a digitális mivoltra, mint az e-mailnél, vagy az e-könyvnél, bár nem minden elektronikus rendszer digitális.

A jelátalakítás

Az átalakítás jelentősége

A fizikai réteg esetében nagyon fontos annak az eldöntése, hogy az adatok átvitele milyen módon történjen meg. Mivel villamos vezetőket használunk a kapcsolat kialakításához, ezért valamilyen villamos jellemző fogja az információt hordozni. Annak alapján, hogy ezek milyen módon képesek az információt reprezentálni, beszélhetünk analóg és digitális átvitelről. Mindkét módot használják a gyakorlatban.

A digitális adatátvitel

A digitális átvitelt elsősorban mikroszámítógépekben és a számítógépek között valósítanak meg. A digitális jelek két állapottal rendelkeznek, a kikapcsolt állapot a logikai 0, a bekapcsolt pedig a logikai 1. Annak érdekében, hogy ezek az állapotok kezelhetők legyenek, hozzájuk a gyakorlatban legtöbbször konkrét feszültségszinteket vagy feszültségszint-tartományokat rendelnek (0 szint: 0V, 1 szint: 5V). Fontos, hogy a két feszültségszint között a digitális jelek nem vehetnek fel értéket, a két szint közötti váltásnak pedig nagyon rövid idő alatt kell megtörténnie (lehetőleg nullához közeli érték alatt). Ezzel kapcsolatban még el kell mondani azt is, hogy a váltások nem történhetnek akármikor. Ennek az oka, hogy a digitális rendszerek áramkörei megadott ütemezés szerint működnek. Erre azért van szükség, hogy a megfelelő jelszinteket a vevő is megfelelő időben legyen képes értelmezni.

A digitális adatátvitel során digitális jeleket viszünk át a kialakított vonalon. Az átvitt információ legkisebb mennyisége a bit. A bit két lehetséges értéket vehet fel (0 vagy 1). Minden adat előállítható bitek sorozatából. A bitek csoportosításából nagyabb adategységek jönnek létre: 8 bit az 1 bájt, 1024 bájt az 1 kbájt (1kB) 1024 kbájt az 1Mbájt (1MB).

A jelátalakítás, átvitel, hardver eszközök

A bitek továbbítása alapvetően két különböző módon történhet. A legegyszerűbb eset, amikor a biteket sorban egymás után egy csatornán elküldjük a vevőnek. Ezt az átviteli módot nevezik soros adatátvitelnek. A másik lehetőség, hogy az adó és a vevő között annyi vonalat alakítunk ki, amennyi bitet egyszerre át szeretnénk vinni. Ebben az esetben tehát bitcsoportok átviteléről van szó. Ezt az adatátviteli módot párhuzamos adatátvitelnek nevezik. Természetesen mindkét módszernek van előnye és hátránya egyaránt. E soros átvitel kialakítása olcsó, mivel kevés számú kapcsolódásra van szükség, de ezzel együtt az átvitel sebessége a párhuzamos átvitelhez képest lényegesen kisebb. A soros kapcsolattal nagyobb távolság hidalható át, mint a párhuzamossal. Azt, hogy melyik módszert alkalmazzák, egyértelműen a feladat dönti el. Általában mikroszámítógépek belső áramköreinek az összekapcsolására párhuzamos módot választanak a kis távolságok és a nagy átviteli sebesség miatt. A külső eszközök összekapcsolása a számítógépekkel már mindkét módszer szerint történhet (például az egér soros, a nyomtató viszont párhuzamos átvitelt használ).

Nagyon fontos a digitális eszközöknél, hogy az információt akkor vegyék, amikor ténylegesen az van a csatornán (a másodikként kiadott bitet a vevő is másodikként értelmezze). Elmondható, hogy az átvitel során a bitek továbbítása legtöbbször sorban történik. Mindkét átviteli mód esetében nagyon fontos az adó és a vevő egyidejű működésének (szinkronizáció) a biztosítása. A gyakorlatban kétféle módszert használunk, az egyik a szinkron, a másik pedig az aszinkron adatátvitel.

A szinkron átvitelnél a bitek kezdete, közepe és a vége csak egy megadott alapidőtartam egész számú többszörösére helyezkedhetnek el egymástól. Ebből is látható, hogy ebben az esetben a bitek nagyon szigorúan meghatározott sorrendben követik egymást, a bitek kezdete és hosszúsága is pontosan meg van határozva. A szinkronizációt speciális bitcsoportokkal valósítják meg, amelyek a tényleges információt előzik meg. A szinkron bitcsoport általában a legtöbb átmenetet tartalmazó csoport ) amelynek ideje alatt a vevő képes a saját működésének az ütemezését beállítani.

Az aszinkron átvitel tipikus karakterátviteli módszer, azonban még a mai napig is használják nap, mint nap (egér). Általában ezt a módszert a soros átvitelnél használják. Az aszinkron soros átvitel nagyon elterjedt a mikroszámítógépek terén, számos speciális áramkört alakítottak ki az átvitel megvalósításának egyszerűbbé tételére. A gyakorlatban a PC-s technikában az RS-232C (CCITT V.24), az ipari környezetben pedig az RS-485 interfészt használják.

Jelátalakítás hardver eszközei:

Modem: Digitális információk analóg közegeken (pl. telefonos vagy kábelhálózat) keresztüli továbbítását vivőjelek modulálásával lehetővé tevő hardvereszköz. A modem nevét két alapvető részegysége, a modulátor és a demodulátor kezdőbetűinek összevonásából kapta. A hagyományos, analóg telefonos hálózaton történő átvitelre használt modemek legnagyobb sebessége 56 Kbps, míg a kábelhálózaton üzemelő kábelmodemek által biztosított sávszélesség akár a Mbps-es tartományt is elérheti.

Kodek: A kodek a kódóló/dekódoló kifejezésre utaló, dupla értelemmel bíró szó, amely egy adat- vagy jelfolyam átalakítására szolgáló eszközt vagy programot fed. Egy kodek átalakíthat egy adat- vagy jelfolyamot egy kódolt formátummá (gyakran átviteli, tárolási, vagy rejtjelezési célból), ugyanakkor képes dekódolni is azt a formátumot, egy akár megtekintésre, akár kezelésre jobban alkalmas formátummá. Gyakran használnak kodekeket videókonferenciás és streaming média megoldásokhoz.

Az analóg átvitel

Az analóg jelek időben folyamatosan változnak. Általában elmondhatjuk róluk, hogy periodikusak, azaz bizonyos időközönként ismétlődnek. Nagyon fontos, hogy a nagyságuk (amplitúdó) két szélső határ között bármilyen értéket felvehetnek. Az ilyen jeleknek három tulajdonsága van, amely adatátvitelre felhasználható.

Frekvenciája, vagy periódusideje: az az időtartam, amely elteltével a jel megismétlődik.

Amplitúdója: az analóg jel nagyságát határozza meg. Az analóg jelek amplitúdója tetszőleges értéket felvehet két határérték között.

Fázisszöge: annak az időnek az értéke, amikor az analóg jel amplitúdója 0. Az analóg jelek kezelése meglehetősen bonyolult. A fenti felsorolásban látható, hogy a jellemzők meglehetősen széles tartományban mozoghatnak. Meg kell oldani, hogy az információt képesek legyenek továbbítani. A számítógépek digitális jelekkel dolgoznak, ezeket kell analóg úton továbbítani a másik számítógéphez. A megoldás az analóg jel valamely jellemzőjének a megváltoztatása a digitális információnak megfelelően. Ezt a műveletet nevezzük modulációnak. A vevő oldalon értelemszerűen vissza kell alakítani a digitális információt. Ez a folyamat a demoduláció.

2021. november 3., szerda

Felhasználói jogok és jogosultságok

Hitelesítés = autentika hitelesítés a jogosultság megállapítása céljából!

A felhasználói jogok a számítógépes környezet felhasználói és csoportjai számára biztosítanak bejelentkezési és egyéb specifikus jogosultságokat. A rendszergazdák meghatározott jogokat adhatnak csoportfiókoknak vagy egyéni felhasználói fiókoknak. Ezeknek a jogoknak a birtokában a felhasználók végrehajthatnak bizonyos műveleteket, például interaktív módon bejelentkezhetnek egy adott rendszerbe vagy biztonsági másolatot készíthetnek fájlokról és könyvtárakról.

A felhasználói fiókok felügyeletének megkönnyítése érdekében a jogosultságokat célszerűbb az egyéni felhasználói fiókok helyett elsődlegesen a csoportfiókokhoz társítani. Ha jogokat társít egy csoportfiókokhoz, a fiók tagjává váló felhasználók is automatikusan részesülnek azokból. A jogosultságok felügyeletének ez a módja jóval egyszerűbb, mintha minden egyes, újonnan létrehozott felhasználói fiókhoz kellene társítana az egyéni jogosultságokat.

Bizonyos jogosultságok felülbírálhatják az egyes objektumokhoz beállított engedélyeket. Például a Biztonságimásolat-felelősök csoport tagjaként egy tartományfiókba bejelentkező felhasználónak jogában áll biztonságimásolat-készítést végezni az összes tartománykiszolgáló számára. Ez viszont megköveteli az adott kiszolgálókon lévő összes fájl olvasásának a képességét, még azokét is, amelyekhez pedig tulajdonosaik az összes felhasználó, azaz a Biztonságimásolat-felelősök csoport tagjai hozzáférését is kifejezetten megtagadó beállítást adtak meg, Egy ilyen felhasználói jog, vagyis esetünkben a biztonsági másolat készítésének a joga tehát elsőbbséget élvez az összes fájl- és könyvtárengedéllyel szemben.

A felhasználói fiókok

Az esetek nagyrészében egy felhasználói fiók (user account) egy valós személyt, egy - a rendszergazda vagy az erre a feladatra delegált személy által létrehozott - bizonyos jogkörrel felruházott felhasználót jelöl, aki ennek a jogkörnek a hatókörén belül jogosult a tartomány erőforrásait használni. Az esetek maradék részében a fiók az operációs rendszer (pl. a krbtgt vagy a Guest fiók) vagy egy kiszolgáló alkalmazás szolgáltatásához (pl. az IUSR_számítógépnév fiók az IIS névtelen felhasználójaként vagy a TsInternetUser a böngészőből elérhető terminálszolgatásokhoz) van kötve és többnyire automatikusan jön létre az operációs rendszer vagy az alkalmazás telepítésekor.

Ezenkívül más szempontok alapján is csoportosíthatjuk a felhasználói fiókokat, pl. a hatókör alapján léteznek helyi (local) vagy tartományi (domain) felhasználók. A helyi felhasználók érvényességi hatóköre a konkrét gép, ezért csak az adott számítógépre vonatkozó engedélyek és jogosultságok rendelhetők hozzájuk és csak a helyi gépbe jelentkezhetnek be. A kapcsolódó beállítások és adatok is a helyi gépen, pl. a Document and Settings mappában, a speciális adatok (pl. a csoporttagság vagy a jelszó ) szintén helyben, a SAM-ban (Security Accounts Manager = biztonsági fiókkezelő adatbázis) vannak. Más a helyzet a tartományi felhasználókkal, mert az ilyen csoportba tartozó fiók tulajdonosa a tartományba tartozó összes számítógépen is beléphet, a tartomány összes erőforrásához kaphat jogosultságot. Adatai, beállításai a valószinűsíthetően több gépen való bejelentkezés miatt egy központi helyen tárolódnak, és az érzékeny, speciális paramétereket (pl. a jelszó) a címtáradatbázis tartalmazza.

Továbbmenve azt is észrevehetjük, hogy akár egy Windows Server 2003 operációs rendszert futtató szimpla kiszolgálót, akár egy tartományvezérlőt telepítünk, mindig lesznek alapértelmezett (gyári vagy beépített) fiókok. A Windows Server 2003-ban a már ismerős Administrator (Rendszergazda = minden jogosultság és engedély birtokosa és kiosztója), és a Guest (Vendég = nagyon erősen korlátozott jogú) mellett megjelent egy új, SUPPORT_xxxxxxxx nevű (magyarul talán Segítségnyújtó fióknak fordítható) fiók, amely a Remote Assistence (Távsegítség) szolgáltatás használatához lehet szükséges. Ez a három fiók helyi gepek és tartomány esetében egyaránt megtalálható, tartomány esetén rendelkezésre áll még egy beépített fiók, a korábban említett kbrtgt nevű rendszerfiók, amely a KDC (a Kerberos hitelesítéshez szükséges Key Distribution Center) szervíz gyári fiókja. A Windows Server 2003-ban alapértelmezés szerint a Guest, a SUPPORT_xxxxxxxx és a krbtgt fiók le van tiltva.
A SID-ek
Egy biztos, akármilyen és akárhonnan is származik egyegy fiók, biztonsági azonosítóval (SID = Security IDentifier) rendelkeznie kell. Ezt az azonosítót az objektumok (mert ugyanez a helyzet a számítógépfiókok és a csoportok esetében is) létrehozásakor generálja az operációs rendszer és egy eltérő hosszúságú számsort jelent, pl. S152118543425382069670511229803721500. A számsor két részből áll: a tartományi csoportazonosítóból (a példában a S1521 és a végén az 500 ez konkrétan a Domain Admins csoport) és a relatív azonosítóból (a maradék), amelyet a korábban említett RID master szerepet betöltő DC oszt ki.

Néhány közismert (well-known), azaz minden rendszerben azonos SID első számjegyei:
- Névtelen bejelentkezés (S-1-5-7)
- Hitelesített felhasználók (S-1-5-11)
- Rendszergazda (S-1-5-domain-500)
- Vendég (S-1-5-domain-501)
- Telefonos (S-1-5-1)
- Mindenki (S-1-1-0)
- Interaktív (S-1-5-4)
- Helyi rendszer (S-1-5-18)
- Hálózat (S-1-5-2)
- Szolgáltatás (S-1-5-6)
- Terminálkiszolgáló felhasználója (S-1-5-13)
- Rendszergazdák csoport (S-1-5-32-544)
- Kiemelt felhasználók csoport (S-1-5-32-547)
- Biztonságimásolat-felelősök csoport (S-1-5-32-551)
- Felhasználók csoport (S-1-5-32-545)
A biztonsági azonosító azért lényeges, mert az operációs rendszer belső folyamatai nem a felhasználó nevére, hanem erre az azonosítóra hivatkoznak. Ha a felhasználó egy hálózati erőforráshoz (mondjuk egy megosztáshoz) akar hozzáférni akkor a felhasználó bejelentkezésekor létrejött, a SID-et is tartalmazó hozzáférési "igazolást" (access tokent) küldi el, a kéréssel együtt. Így a megosztást tartalmazó gép fájlrendszere a SID-et összehasonlítja a megosztás hozzáférésengedélyezési listájában (ACL: Access Control List) szereplőkkel és ha van ilyen SID ebben a listában, akkor az ennek megfelelő engedélyeket a felhasználó megkapja. Mivel ez az azonosító az egész erdőben egyedi és (elvileg) megismételhetetlen, ezért abban az esetben ha törlünk egy felhasználói fiókot (és ezzel együtt a SID-jét is), majd később létrehozzuk ugyanazzal a névvel, az egyediség miatt a SID-je természetesen nem lesz (nem lehet) azonos az előzővel, így a jogosultságai, engedélyei is elvesznek mindörökre.

Források;

https://www2.akg.hu/info/erettsegi/
http://users.atw.hu/infoanyag/
https://viktortaylor.wordpress.com/hirek-esemenyek/windows-server-konfiguralasa-ii/
https://docs.microsoft.com/hu-hu/system-center/scsm/user-roles?view=sc-sm-2019
https://support.microsoft.com/hu-hu/windows/helyi-felhaszn%C3%A1l%C3%B3i-vagy-rendszergazdafi%C3%B3k-l%C3%A9trehoz%C3%A1sa-a-windowsban-20de74e0-ac7f-3502-a866-32915af2a34d
http://zeus.nyf.hu/~blahota/study/linuxlinkek.html

Jogosultságai megtekintéséhez a parancssorba a whoami /priv parancsot írhatja be.

2021. november 2., kedd

Webszerver biztonsága


A jegyzet oktatási célokra készült!

A webszerver olyan program, amely fájlokat (általában weboldalakat) tárol, és elérhetővé teszi azokat a hálózaton vagy az interneten keresztül .
Az alapértelmezett felhasználói azonosítót és jelszavakat, a támadók könnyen kitalálhatják. 
Az alapértelmezett beállítások bizonyos feladatok végrehajtását is lehetővé tehetik, például parancsok futtatását a szerveren, amelyek kihasználhatók.
Az operációs rendszerek és hálózatok hibás konfigurálása – bizonyos konfigurációk, például a felhasználók parancsok végrehajtásának engedélyezése a szerveren veszélyesek lehetnek, ha a felhasználó nem rendelkezik jó jelszóval.
Az operációs rendszer és a webszerverek hibái – az operációs rendszerben vagy a webszerver-szoftverben feltárt hibákat is ki lehet használni a rendszerhez való jogosulatlan hozzáférésre.
A biztonsági szabályzat és eljárások hiánya – a biztonsági szabályzat és eljárások, például a víruskereső szoftver frissítése, az operációs rendszer és a webszerver-szoftver javítása, biztonsági hurokréseket okozhat a támadók számára. A leggyakrabban használt webszerver az interneten az Apache. Ez többplatformos, de általában Linuxra telepítve van. A legtöbb PHP webhely Apache szervereken található.Internet Information Services (IIS) a Windows szerveren fut, és a második leggyakrabban használt webszerver az interneten. A legtöbb asp és aspx webhely IIS szervereken található.
Apache Tomcat – A legtöbb Java szerver oldalt (JSP) tartalmazó webhely ezen a típusú webszerveren található.

A webszerverek elleni támadások típusai

Címtárbejárási támadások – Az ilyen típusú támadások a webszerver hibáit használják ki, hogy jogosulatlan hozzáférést szerezzenek olyan fájlokhoz és mappákhoz, amelyek nem nyilvánosak. Amint a támadó hozzáfér, érzékeny információkat tölthet le, parancsokat hajthat végre a szerveren, vagy rosszindulatú szoftvereket telepíthet. 
Szolgáltatásmegtagadási támadások – Az ilyen típusú támadások esetén a webszerver összeomolhat, vagy elérhetetlenné válhat a jogos felhasználók számára.
Domainnév-rendszer eltérítése – Ennél a támadótípusnál a DNS-beállítás úgy módosul, hogy a támadó webszerverére mutasson. Minden forgalom, amelyet a webszervernek kellett volna küldenie, rossz helyre kerül átirányításra.
Szippantás – A hálózaton keresztül küldött titkosítatlan adatok elfoghatók, és jogosulatlan hozzáférésre használhatók fel a webszerverhez.
Adathalászat – Az ilyen típusú támadások során a támadás a webhelyeket adja ki, és a forgalmat a hamis webhelyre irányítja. A gyanútlan felhasználókat becsaphatják érzékeny adatok, például bejelentkezési adatok, hitelkártya számok stb.
Pharming – Az ilyen típusú támadásokkal a támadó feltöri a tartománynévrendszer (DNS) kiszolgálóit vagy a felhasználó számítógépét, így a forgalom egy rosszindulatú webhelyre irányul.
Megrontás – Az ilyen típusú támadások során a támadó lecseréli a szervezet webhelyét egy másik oldalra, amely tartalmazza a hacker nevét, képeit, valamint háttérzenét és üzeneteket.

A sikeres támadások hatásai

Egy szervezet hírneve tönkremehet, ha a támadó szerkeszti a webhely tartalmát, és rosszindulatú információkat vagy pornówebhelyre mutató hivatkozásokat tartalmaz. A webszerver használható rosszindulatú szoftverek telepítésére azokra a felhasználókra, akik felkeresik a feltört webhelyet . A látogató számítógépére letöltött rosszindulatú szoftver lehet vírus, trójai vagy botnet szoftver stb.
A feltört felhasználói adatok csalárd tevékenységekre használhatók fel, amelyek üzleti veszteséghez vagy perekhez vezethetnek azon felhasználók részéről, akik az adataikat a szervezetre bízták.

Webszerver-támadási eszközök

Metasploit – ez egy nyílt forráskódú eszköz a kihasználó kód fejlesztésére, tesztelésére és használatára. Használható a webszerverek sebezhetőségeinek felfedezésére, és olyan exploitokat írhat, amelyek segítségével feltörhetik a szervert.
MPack – ez egy webkihasználó eszköz. PHP-ben íródott, és a MySQL adatbázis-motor támogatja. Miután egy webszervert feltörtek az MPack használatával, a rá irányuló összes forgalom rosszindulatú letöltési webhelyekre kerül át.
Zeusz – ezzel az eszközzel egy kompromittált számítógépet robottá vagy zombivá lehet változtatni. A bot egy feltört számítógép, amelyet internet alapú támadások végrehajtására használnak. A botnet feltört számítógépek gyűjteménye. A botnet ezután szolgáltatásmegtagadási támadásokhoz vagy kéretlen levelek küldéséhez használható.
Neosplit – ez az eszköz használható programok telepítésére, programok törlésére, replikálására stb.

Házirend

Egy szervezet a következő házirendet alkalmazhatja, hogy megvédje magát a webszerver-támadásokkal szemben. Javításkezelés – ez magában foglalja a javítások telepítését a kiszolgáló biztonságának elősegítése érdekében. A javítás egy olyan frissítés, amely kijavítja a szoftverhibákat. A javítások az operációs rendszerre és a webszerver rendszerre alkalmazhatók. Az operációs rendszer biztonságos telepítése és konfigurálása A webszerver szoftver biztonságos telepítése és konfigurálása Sebezhetőség-ellenőrző rendszer – ezek közé tartoznak az olyan eszközök, mint a Snort, az NMap, a Scanner Access Now Easy (SANE) A tűzfalak az egyszerű DoS támadások leállítására használhatók azáltal, hogy blokkolják a támadó forrás IP-címéről érkező összes forgalmat. 
A víruskereső szoftverrel eltávolítható a rosszindulatú szoftver a szerverről, fontos a távoli adminisztráció letiltása! 
FONTOS!Az alapértelmezett fiókokat és a fel nem használt fiókokat el kell távolítani a rendszerből. Az alapértelmezett portokat és beállításokat (például az FTP-t a 21-es porton) egyéni portra és beállításokra kell módosítani (5069-es FTP-port)


Árulkodó jel, lehet ha találunk valakinek a gépén;

Bing kereső!
SQL Injection Tools!
PHP Shell, dk shellt (http://sourceforge.net/projects/icfdkshell/)
Információgyűjtés!
Portscanner!
https://www.yougetsignal.com/tools/web-sites-on-web-server/
IP-címet megosztó 
Ip scanner


Mérésadat gyűjtő rendszerek

Jegyzet; http://zeus.nyf.hu/~elat/PLC-k.pdf

Az ipari irányítástechnikában egyre nagyobb szerepet kapnak az intelligens, kihelyezett vezérlés és szabályozástechnikai eszközök. A rendszerek nagy térbeli kiterjedésű technológiákat felügyelnek térben is egymástól távol levő területeken. Külön problémát jelent a különböző gyártóktól vásárolt berendezések, különböző hálózati protokollal működő kommunikációs egységek rendszerré történő integrálása. A kialakuló információs rendszerek tervezése a különböző ipari irányítástechnikai berendezések, terepi hálózatok ismeretét igényli, speciális módszertannal együtt. 

Számítógépes mérőrendszerek felépítése,
Intelligens érzékelők
Beavatkozók felhasználása
A számítógépes jelfeldolgozás során felhasznált számítógépportok adatátviteli jellemzői
Interfészeken megvalósuló kommunikáció protokollok
Méréstechnika, a mérőműszerek használatának szempontjai, 
Mérőműszerek technikai jellemzői 

A programozható logikai vezérlő

PLC-k kommunikációs buszrendszerei
A PLC-s vezérlés során felhasznált érzékelők és beavatkozók technológiai és használati jellemzői 

A PLC programozható logikai vezérlő, egy mikroprocesszoros, villamosan működtetett folyamatok szabályozását és vezérlését végző kisvezérlő, amely nem tekinthető számítógépnek.

Programozhatóság
         A relés logika egyik nagy hátránya, azon kívül, hogy sok helyet foglal, az, hogy az egyszer már összeépített logika, nehezen módosítható.

A PLC ezzel ellentétben, programozható és bármikor módosíthatóak a benne tárolt logikai kapcsolatok. Ezzel a megoldással forradalmasította az automatizálási ipart és a lehetőségek tárházát, így ezzel hamar berobbant a köztudatba.

A programozását tekintve nem egy klasszikus PC programozásról beszélünk, bár az aritmetikai műveletek és a Boole-algebra felhasználást figyelembe véve, lényegében 1 és 0 bináris értékek logikai kapcsolatára épül a működése, viszont a bonyolult skriptek és gépi kódok (mnemonik) helyett a grafikus programozási nyelvben látták a lehetőséget a tervezők.A lakásautomatizálás egyre divatosabb, bár sokan nem látják értelmét, vagy a benne rejlő lehetőségeket és azért lássuk be az a fajta luxus, hogy a redőnyt ne kelljen felhúzni, hát hogy is mondjam, a közember számára megfizethetetlen.

Az otthon okosítására nagyon sok eszköz van már és a PLC nem túl elterjedt ezen a területen, mivel a DDC-k (Direct Digital Controller) direkt épületautomatizálásra lettek kitalálva és jóval kedvezőbb az áruk, mint egy komolyabb PLC-nek és persze a tudása is kevesebb, mivel nincs szükség olyan ciklusidőre, vagy annyi funkcióra, mint egy logikai vezérlő esetében, az iparban. Tehát, ha a teljes házunkat szeretnénk okosítani, nem feltétlen a legjobb megoldás PLC-vel megoldani, inkább nézz körül a piacon, milyen megoldásokat kínálnak.

Persze vannak esetek, amikor egy kis programozható relét olcsóbb megvásárolni és felprogramozni.
Programozható relés projektek otthon
Fűtésvezérlés (1-2 körös kazánvezérlés, esetlegesen távoli vezérléssel)
Automatizált locsolórendszer
Elektromos automata kapu
Fekete doboz repülőgép
De a mozgólépcsők, liftek és a szennyvíz átemelők is mind, valamilyen PLC-s vezérléssel működnek.

A működtető program megírása, általában PC-re telepített fejlesztőkörnyezetben lehetséges. A programot egy erre a célra szolgáló soros (RS232, RS485, USB esetleg Ethernet) interfészen keresztül lehet rá feltölteni.

Ahol előfordulnak a logikai vezérlők
Öntözőrendszer
Mozgólépcsők
Liftek
Közlekedési lámpák
A szennyvízkezelők
A modern közlekedési lámpák vezérlését is programozható vezérlők végzik.
Világítás, mozgásérzékelés, tűzvédelem
Bonyolult rendszerek (szerszámgépek, gyártósorok) működtetésénél több, gyakran önálló szabályozással is rendelkező egység munkájának összehangolása szükséges, amit régebben bonyolult logikai hálózattal oldottak meg, vagy relés, esetleg mechanikus reteszelőrendszert használtak. Ezek hátránya, hogy sok alkatrészből állnak, hibakeresésük bonyolult, esetleges később felmerülő igények esetén módosításuk nehézkes. A PLC szabványosított be- és kimenetei, valamint kompakt felépítése teszik lehetővé az egyszerű megépítést, az üzembiztos működést, és a program módosításával a működés későbbi megváltoztatását.

Nem csak a szerszámgépek, hanem más gépek automatizálása szempontjából fejlesztették ki PLC vezérlést. A PLC vezérlőegység közepes bonyolultságú munkafolyamatokat vezérel. A bemenő oldalon helyzetkapcsolókat, nyomógombokat; a kimenő oldalon tengelykapcsolókat, hidraulikus szelepeket, mágneskapcsolókat működtet. 

Előnyei:

szabványosított ki- és bemeneti interfészek (feszültség, áram)
egyszerű és gyors programozhatóság (akár folyamatábra segítségével)
univerzális használat
összetett feladatok könnyű megvalósíthatósága
ki- és bemenetek száma, és az eszköz tulajdonságai széles skálán mozognak
kis méret, nagy üzemi hőmérséklet-tartomány
a program módosítható akár a világ másik oldaláról is, ha az internet elérés biztosítva van
megkönnyítheti a hibakeresést a nagyszámú vagy gyors működési folyamat egyszerű megfigyelésével
Hátrányai:

villamos energia szükséglet (villamos hálózat kiépítése)
az általa vezérelt (többnyire mechanikus) eszközökhöz szükségesek elektromos-mechanikai átalakító eszközök


Összefoglalva, tehát a PLC nem más, mint egy programozható logikai vezérlőegység, amely beépíthető bármilyen automatizálási projektbe. Az automatizálási megoldásoknak csak a képzelet szab határt, így bármi, ami eszedbe jut és szeretnéd megkönnyíteni az életed, automatizálhatod, csupán a megfelelő eszközöket kell megválasztanod hozzá.

https://www.youtube.com/watch?v=4YTTEaAXpYI

Íme egy konkrét megvalósításra váró feladat;

Egy ipari folyamat vízellátását az S mágnesszelepen keresztül egy T tartály biztosítja. A tartályba a vizet az M villanymotor által hajtott szivattyú tölti. A motor táplálása a KM mágneskapcsolón keresztül történik. A motornak akkor kell működnie, amikor az alacsony vízszínt érzékelő (LV) bekapcsol, de a vízoszlop magassága még nem érte el a magas vízszínt (HV) által érzékelt szintet, valamint indítható és megállítható kell legyen az MB illetve az MK nyomógombokból is. (Indítani nyílván csak akkor, amikor nincs tele a tartály, megállítani bármikor lehet.) A motor túláramvédelmét a TH hőrelé biztosítja. Biztonsági okokból a tartályban még van egy UT üres tartályérzékelő is, ennek érzékelési szintje az LV érzékelő alatt van. Az S szelepet nyitni és zárni az SB illetve az SK nyomógombokkal lehet, vagy automatikusan 90 másodpercenként 30 másodpercig működtetve. Nyitni csak akkor, amikor nem üres a tartály. Üzemzavar esetén (túláram, vagy üres tartály) a VL lámpa világít.

Tehát

Az ipari automatizálásban, az ipari vezérlések létrehozásánál, az ipar 4.0 megoldások bemutatásánál szinte minden esetben találkozni fogunk a PLC vezérlésekkel.
Automatizálós projektek részét képezi a PLC vezérlők kiválasztása, felprogramozása, működtetése. A PLC megteremti a kapcsolatot a vezérlés és az automatizáció elemei között, összehangolja az alkalmazott szenzorokat, végrehajtó elemeket.
De mi is az a PLC?

A PLC rövidítés a Programmable Logic Control angol kifejezésből származik, programozható logikai vezérlőt jelent. Ebben a rövid ismertetőanyagban a PLC-vel kapcsolatos fogalmakkal, a PLC alapvető működésével, felépítésével fogunk foglalkozni.

A PLC kialakulásához a bonyolult relés vezérlések kiváltására vonatkozó igény vezetett. A relés vezérlésekhez képest a PLC-s vezérlés:

univerzálisabb,
könnyebben módosítható,
megbízhatóbb,
kevesebb vezetékezéssel jár és mindemellett
a legtöbb esetben olcsóbb is.
 

A PLC, mint programozható logikai vezérlő az érzékelőktől érkező jeleket fogadja be, értékeli ki, dolgozza fel és ezt követően jeleket küld a végrehajtó elemek felé. Tehát bemeneti jelek, valamint az elvárt vezérlési feladat alapján kimeneti jeleket állít elő. Automatikus folyamatvezérlésre, speciális funkcióvégrehajtásra használható.

Bemeneti jeleket szolgáltathatnak:

nyomógombok
kapcsolók
szenzorok
 

Kimeneti jelekkel vezérelhetők:

szelepek
motorok
aktuátorok
munkahengerek
lámpák
robotok
PLC-működése

A PLC definiálható egy ipari számítógépként, mely moduláris komponensekkel automata vezérlés megvalósítására képes. A PLC számítógép jellege miatt a következő alapvető részekből épül fel:

Funkcionális alapegységek:
Processzor
Bemeneti csatlakozók (digitális, analóg)
Kimeneti csatlakozók (digitális, analóg)
Memória
Tápegység
Kommunikációs egység
Programozó egység
 

Különböző felépítésű PLC-k esetén lehetséges, hogy egyes elemek modulárisan jelennek meg, illetve kiegészülhetnek plusz funkciójú elemekkel is.    

https://automatik-plc.hu/plcprogramozas.html


2021. október 28., csütörtök

DDoS támadások

 A tudást jóra is rosszra is lehet használni, én oktatási céllal teszem ezt fel! Az elosztott szolgáltatás megtagadással járó támadás (Distributed Denial-of-Service) ezt a módszert használja, mert az ártó szándékú csomagok (forgalom) számítógépek százairól, ezreiről vagy akár millióiról is érkezhet egyszerre. Ha csak egyetlen forrása van a támadásnak, azt nevezzük simán szolgáltatás megtagadással járó támadásnak (angolul DoS attack). Az elosztott szolgáltatás megtagadási (DDoS) támadás egy rosszindulatú kísérlet egy megcélzott szerver, szolgáltatás vagy hálózat normál forgalmának megzavarására azáltal, hogy a célpontot vagy a környező infrastruktúrát internetes forgalom áradatával túlterheli. A DDoS-támadások úgy érik el a hatékonyságot, hogy több kompromittált számítógépes rendszert használnak támadási forgalom forrásaként. A kihasznált Gépek között lehetnek számítógépek és egyéb hálózati erőforrások. Valójában a DDoS támadás olyan, mint egy váratlan forgalmi dugó, amely eltorlaszolja az autópályát, és nem találja a módját, hogy a rendes forgalom célba érjen.

Hogyan működik a DDoS támadás?

A DDoS támadásokat az internetre csatlakozó gépek hálózatán hajtják végre. Ezek a hálózatok olyan számítógépek és egyéb eszközökből (IT-eszközökből) vannak, így vannak rosszindulatú programokkal fertőzöttek meg , a támadók távolról irányíthatják őket. Ezek az egyes eszközöket botoknak (vagy zombiknak) nevezik, a robotok egy csoportját pedig botnetnek. A botnet létrehozása után a támadó képes támadást irányítani azáltal, hogy távoli utasításokat küld az egyes botoknak. Amikor az áldozat szerverét vagy hálózatát célozza meg a botnet, minden bot kérést küld a cél IP-címére , ami potenciálisan túlterhelt teheti a szervert vagy a hálózatot, ami a normál forgalom szolgáltatásmegtagadását biztosíti . Mivel minden bot legitim internetes eszköz, nehéz lehet a támadási forgalom kizárása a normál forgalomtól.

Hogyan lehet azonosítani a DDoS támadást?

A DDoS-támadások legnyilvánvalóbb tünete, hogy egy állandó vagy szolgáltatástalan hirtelen lelassul vagy elérné válik. De mivel számos ok – a forgalom ilyen jogos megugrása – hasonló teljesítményproblémákat okozhat, általában további vizsgálatra van szükség. A forgalomelemző eszközöknek észlelni a DDoS-támadás néhány árulkodó jelét. Gyanús mennyiségű forgalom egyetlen IP-címről vagy IP-tartományból. Az egyetlen viselkedési profilt (eszköztípust, földrajzi elhelyezkedést vagy webböngés-verziót) megosztó felhasználók forgalomára. Különös forgalmi minták, például kiugrások a nap páratlan óráiban vagy természetellenesnek tűnő minták (pl. 10 percenkénti kiugrás) A DDoS-támadásnak más, specifikusabb jelei vannak, amelyek a támadás típusától függően változhatnak.

Melyek a DDoS támadások gyakori típusai?

A különböző típusú DDoS-támadások a hálózati kapcsolat különböző összetevőit célozzák. A különböző DDoS-támadások működésének megértéséhez tudnia kell, hogyan jön létre a hálózati kapcsolat. Az internetes hálózati kapcsolat számos különböző összetevőből vagy „rétegből” áll. A ház alapjaitól való felépítéshez hasonlóan a modellben minden rétegnek más a célja. Az alábbiakban bemutatott OSI-modell egy fogalmi keretrendszer, amelyet hálózati kapcsolat leírására használnak 7 különböző rétegben.

https://www-cloudflare-com.translate.goog/learning/ddos/what-is-a-ddos-attack/?_x_tr_sl=en&_x_tr_tl=hu&_x_tr_hl=hu&_x_tr_pto=nui,op,sc

Példátlan méretű és intenzitású túlterheléses (DDoS) támadás ért több magyarországi vállalatot és szervezetet. A támadást a Magyar Telekom erre létrehozott csoportja észlelte a KIBEV tehetetlen. Többnyire orosz, kínai és vietnami hackerek állhattak a túlterheléses támadás mögött, melynek fő célpontjai a hazai pénzügyi intézetek lehettek, de a Magyar Telekom hálózatát is erősen leterhelte a támadásikísérlet. A támadás több hullámban érkezett külföldi szervereken keresztül. A tapasztalt intenzitás tízszerese volt az eddig megszokott hasonló hackertámadások intenzitásának, így bátran nevezhető minden idők egyik legnagyobb támadássorozatának a hazai infrastruktúra és intézményrendszer ellen. Világosan látszik, hogy az elmúlt időszakban a támadások mértéke nagyon intenzíven nő.  A legnagyobb mértékű támadás során akár másodpercenként (sic!) 2.3 terabit adatmennyiséggel próbálják leterhelni a szervereket. A Nemzeti Kibervédelmi Intézet vagy tehetetlen, vagy késve reagál. A biztonsághoz SOC (Security Operations Center) kapacitást  kellene kiépíteni, vagy esetleg szolgáltatásként is igénybe lehet venni. Magyarországon ez az építkezés még csupán az elmúlt pár évben indult el és még sok szervezetnél nem vesznek igénybe ilyen szolgáltatást. A támadáskor több százezer IP címről ömlik befelé a hihetetlen mennyiségű adatcsomag, ami leterheli a hálózati kommunikációért felelős eszközöket és kitömi a rendelkezésre álló a sávszélességet. Ilyenkor minden beszerezhető információ létfontosságú, és gyorsan kell reagálni. Fontos az információmegosztás minősége is. A Nemzeti Kibervédelmi Intézet néhány jótanáccsal szolgál a mezei felhasználóknak.
https://nki.gov.hu/it-biztonsag/tanacsok/

A sérülékenységek ismerete fontos feladat.
https://nki.gov.hu/figyelmeztetesek/serulekenysegek/

Már a linux sem biztonságos

A sudo egy hatékony segédprogram, amelyet a legtöbb, ha nem az összes Unix és Linux alapú operációs rendszer tartalmaz. A segítségével a felhasználók képesek programokat futtatni akár egy másik felhasználó biztonsági privilégiumaival is. Maga a sebezhetőség 10 éven keresztül rejtőzött a forráskódban. 2011 júliusában vezették be (commit 8255ed69) és az összes korábbi verzió 1.8.2-től az 1.8.31p2-ig ─ beleértve a stable verziókat 1.9.0-től 1.9.5p1-ig ─ alapértelmezett konfigurációjában megtalálható a probléma. A sebezhetőség sikeres kihasználásával bármely jogosultsági szinten lévő lokális felhasználó képes root jogosultságot szerezni a sebezhető gazdagépen. A Qualys biztonsági kutatói a sebezhetőséget Ubuntu 20.04 (sudo 1.8.31), Debian 10 (sudo 1.8.27) és a Fedora 33 (sudo 1.9.2) operációs rendszerek esetében tesztelték, azonban az más operációs rendszerek és disztribúciók esetében is kihasználható lehet.
Amint a Qualys kutatócsoport megerősítette a sérülékenységet, felelősségteljesen nyilvánosságra hozta a biztonsági rést és felvette a kapcsolatot a sudo írójával és a nyílt forráskódú disztribúciókkal.

https://blog.qualys.com/vulnerabilities-threat-research/2021/01/26/cve-2021-3156-heap-based-buffer-overflow-in-sudo-baron-samedit

A virtuális pc sérülékenysége

A VMware Workstation segítségével Linux, illetve MS Windows környezetben hozhatunk létre és futtathatunk virtuális PC-t. A most ismertetett sérülékenységek kihasználásához előzetes hozzáférés szükséges, azonban a CVE-2020-4005 számon nyilvántartott sérülékenység csak más sérülékenységekkel együtt (pl. a most nyilvánosságra került CVE-2020-4004) használható ki. Sikeres kihasználás esetén a támadó emelt szintű hozzáférést, illetve tetszőleges kódfuttatási jogosultságot szerezhet.


Az Apache HTTP Server hibái

Az Apache HTTP Server egy ingyenes és nyílt forrású webszerver. A fenti számú sérülékenységek sikeres kihasználásával a jogosultsággal nem rendelkező, távoli támadó un. fájl-bejárásos támadást hajthat végre. Az Apache HTTP szervereket érintő sérülékenységek váltak ismertté, amelyeket kihasználva a jogosultsággal nem rendelkező, távoli támadó ún. fájl-bejárásos támadást hajthat végre. Az ilyen típusú támadások lehetővé teszik a korlátozott elérésű könyvtártartalmak megismerésének, illetve módosításának lehetőségét is. A most nyilvánosságra került sérülékenységek kritikus kockázati  besorolásúak.

Érintett verziók:

Apache HTTP Server 2.4.49 verzió – csak a CVE-2021-41733 sérülékenység érinti
Apache HTTP Server 2.4.50 verzió – csak a CVE-2021-42013 sérülékenység érinti
A gyártó honlapján közzétette a hibák javítását tartalmazó frissítéseket.

A WordPress hiba

A WordPress nyílt forráskódú, PHP alapú tartalomkezelő és blog rendszer, ami a MySQL adatbáziskezelőt használja adattárolásra. A File Manager lehetővé teszi, hogy közvetlenül a backend-ben legyenek elvégezhetőek a különböző fileműveletek (pl.: szerkesztés, törlés, tömörítés, feltöltés). A most ismertetett sérülékenység hátterében a connector.minimal.php szkript által nem megfelelően elvégzett fájlkiterjesztés ellenőrzés áll. Sikeres kihasználás esetén a támadó tetszőleges kódfuttatási jogosultságot szerezhet az érintett weboldal vonatkozásában, illetve káros tartalmú fájlokat tölthet fel oda.
A WordPress tartalomkezelő File Manager pluginját érintő – magas kockázati besorolású – sérülékenység vált ismertté, amelyet kihasználva a távoli támadó tetszőleges kódfuttatási jogosultságot szerezhet az érintett weboldal vonatkozásában, illetve káros tartalmú fájlokat tölthet fel a támadott oldalra.
Érintett verziók:

WordPress File Manager  6.9 előtti verziók
A kapcsolódó frissítés elérhető a gyártó által biztosított hozzáférésen keresztül.

Általában a DDos (elosztott szolgáltatásmegtagadás) több címből származik, így nem kell egyetlen IP-címet leírnia. Csak tiltsd le a feszítőfát, hozz létre egy hurkot a hálózatban
Gnu ping ping -b -f <cím>

https://www.guru99.com/ultimate-guide-to-dos-attacks.html1

A DDos véletlenszerű csomagokat generál hamisított IP-címekkel. 

Íme egy példa

https://packetstormsecurity.com/files/25599/nemesy13.zip.html

Veszélyes csak tesztelésre!

Nemesy – ez az eszköz véletlenszerű csomagok generálására használható. Windowson működik. Ez az eszköz letölthető a http://packetstormsecurity.com/files/25599/nemesy13.zip.html címről . A program jellegéből adódóan, ha van vírusirtója, azt nagy valószínűséggel vírusként észleli.
Land és LaTierra – ez az eszköz IP-hamisításra és TCP-kapcsolatok megnyitására szolgál.
Blast – ez az eszköz letölthető a http://www.opencomm.co.uk/products/blast/features.php címről
Párduc – ez az eszköz használható az áldozat hálózatának elárasztására UDP-csomagokkal.
Botnetek – ezek az interneten feltört számítógépek sokasága, amelyek felhasználhatók elosztott szolgáltatásmegtagadási támadások végrehajtására.

Nézzük meg, hogyan hajtják végre a DoS támadásokat és milyen technikákat alkalmaznak. A támadások öt gyakori típusát vizsgáljuk meg.

Ping of Death
A ping parancsot általában egy hálózati erőforrás elérhetőségének tesztelésére használják. Úgy működik, hogy kis adatcsomagokat küld a hálózati erőforrásnak. A ping of death ezt kihasználja, és a TCP/IP által megengedett maximális határ (65 536 bájt) feletti adatcsomagokat küld. A TCP/IP-töredezettség a csomagokat kis darabokra bontja, amelyeket a szervernek küldenek. Mivel a küldött adatcsomagok nagyobbak, mint amennyit a kiszolgáló kezelni tud, a szerver lefagyhat, újraindulhat vagy összeomolhat.

Törpe

Ez a fajta támadás nagy mennyiségű Internet Control Message Protocol (ICMP) ping forgalmi célpontot használ egy internetes műsorszórási címen. A válasz IP-címét a szándékolt áldozat címére hamisítják. Az összes válasz az áldozatnak kerül elküldésre a pingeléshez használt IP helyett. Mivel egyetlen internetes műsorszórási cím legfeljebb 255 gazdagépet támogathat, a törpetámadás egyetlen pinget 255-ször erősít fel. Ennek következtében a hálózat olyan mértékben lelassul, hogy már nem lehet használni.

Puffer túlcsordulás

A puffer egy ideiglenes tárolóhely a RAM-ban, amely az adatok tárolására szolgál, hogy a CPU manipulálni tudja azokat, mielőtt visszaírná a lemezre. A pufferek méretkorlátozással rendelkeznek. Az ilyen típusú támadások több adattal töltik meg a puffert, amelyet tárolni tud. Ez a puffer túlcsordulását okozza, és megsérti a benne tárolt adatokat. A puffertúlcsordulásra példa az e-mailek küldése 256 karakterből álló fájlnevekkel.

Könnycsepp

Ez a fajta támadás nagyobb adatcsomagokat használ. A TCP/IP töredékekre bontja őket, amelyeket a fogadó gazdagépen állítanak össze. A támadó úgy manipulálja a csomagokat, ahogy elküldik őket, hogy átfedjék egymást. Ez a szándékolt áldozat összeomlását okozhatja, amikor megpróbálja újra összeállítani a csomagokat.

SYN támadás

A SYN a szinkronizálás rövid formája. Ez a fajta támadás kihasználja a háromirányú kézfogást a TCP használatával történő kommunikációhoz. A SYN támadás úgy működik, hogy elárasztja az áldozatot hiányos SYN üzenetekkel. Ez azt eredményezi, hogy az áldozat gép olyan memóriaerőforrásokat foglal le, amelyeket soha nem használ, és megtagadja a hozzáférést a jogos felhasználóktól.
Botnetek – ezek az interneten feltört számítógépek sokasága, amelyek felhasználhatók elosztott szolgáltatásmegtagadási támadások végrehajtására.

Csak biztonságos szeparált és zárt környezetben szabad kipróbálni!

 Tesztelési céllal indítsunk DOS-támadást ebben a gyakorlati forgatókönyvben a Nemesy segítségével adatcsomagokat generálunk, és elárasztjuk a célszámítógépet, útválasztót vagy szervert. Ahogy fentebb említettük, a Nemesyt a vírusirtó illegális programként fogja észlelni. Ehhez a gyakorlathoz le kell tiltania a víruskeresőt. 
Töltse le a Nemesy-t a http://packetstormsecurity.com/files/25599/nemesy13.zip.html webhelyről
Csomagolja ki és futtassa a Nemesy.exe programot A következő felületet kapod Végső útmutató a DoS (szolgáltatásmegtagadási) támadásokhoz Adja meg a cél IP-címet ebben a példában; a fenti példában használt cél IP-t használtuk.
A 0 a csomagok száma végtelent jelent . Beállíthatja a kívánt számra, ha nem akar végtelen adatcsomagokat küldeni a méret mező határozza meg az elküldendő adatbájtokat, a késleltetés pedig az időintervallumot ezredmásodpercben. Kattintson a küldés gombra A következő eredményeket kell látnia
Végső útmutató a DoS (szolgáltatásmegtagadási) támadásokhoz A címsor mutatja az elküldött csomagok számát; Kattintson a leállítás gombra, hogy leállítsa a program adatcsomagok küldését. Figyelemmel kísérheti a célszámítógép feladatkezelőjét a hálózati tevékenységek megtekintéséhez.

Következtetés
A szolgáltatásmegtagadási támadás célja, hogy megtagadja a jogos felhasználók hozzáférését egy erőforráshoz, például hálózathoz, szerverhez stb.
Kétféle támadás létezik, a szolgáltatásmegtagadás és az elosztott szolgáltatásmegtagadás.
Szolgáltatásmegtagadási támadás végrehajtható a SYN Flooding, Ping of Death, Teardrop, Smurf vagy puffer túlcsordulás használatával az operációs rendszerek, az útválasztó konfigurációja, a tűzfalak és a behatolásérzékelő rendszerek biztonsági javításai használhatók a szolgáltatásmegtagadási támadások elleni védelemre.

A tesztelés sikeres!

http://www.gregthatcher.com/Azure/Ch5_HowToStopADenialOfServiceAttack.aspx?AspxAutoDetectCookieSupport=1

Hogyan blokkolhatja a támadást a webhelyéről
A támadás blokkolása az útválasztó(k) csomagszűrőivel
Ez messze a legjobb módszer, és ha megteheti, akkor nagyjából kész is van, kivéve, hogy még mindig jó ötlet felvenni a kapcsolatot a többi internetszolgáltatóval, akik a támadás áldozatai. A legtöbb internetszolgáltatónak van egy csomó útválasztója. A legjobb eredmény elérése érdekében tegye ezt a "határmenti" útválasztó(k)on (azokon, amelyek a hálózat és a külvilág határán vannak), vagy a terhelés csökkentése érdekében a támadott géphez legközelebb eső útválasztón.

Íme néhány külső cikk, amelyet hasznosnak találhat:

A hozzáférési listák beállításának alapjai
IP hozzáférési listák konfigurálása
Wikipédia-cikk a szabványos ACL-ekről
A legtöbb cikk a Cisco útválasztókra vonatkozik. Ha Ön (vagy internetszolgáltatója) nem Cisco útválasztót használ, az útválasztója minden bizonnyal hasonló parancsokkal rendelkezik. pl. itt van egy parancs egy Pix tűzfalhoz: shun 216.36.50.65

Íme néhány parancs egy Cisco útválasztóhoz:

Router_A(config)#access-list 1 deny 216.36.50.65 0.0.0.0
Router_A(config)#access-list 1 deny 69.163.239.247 0.0.0.0
A Router_A(config)#access-list 1 bármilyen lehetőséget engedélyez
Ha az Ön támadója technikailag fejlettebb, mint az enyém, érdemes áttekintenie a Cisco stratégiáit az elosztott szolgáltatásmegtagadási (DDoS) támadások elleni védelemre .

A támadás blokkolása a Windows tűzfal konfigurálásával.
Ha nem tudja blokkolni a hacker forgalmat útválasztókon keresztül a fent leírtak szerint, akkor valószínűleg ez a legjobb alternatíva. Íme egy cikk, amely bemutatja, hogyan állíthatja be a Windows tűzfalat Speciális biztonsággal grafikus felület segítségével . Én személy szerint inkább egy cmd promptot használok, és létrehozok egy szkriptet, amely így néz ki:

netsh advfirewall tűzfal törlés szabály name="disallow Hacker IP"

# figyelmen kívül hagyja a tördelést, ennek mind egy sorban kell lennie
netsh advfirewall tűzfal add szabály name="disallow Hacker IP" action=block enable=yes profile=any 
localip=any protocol=any dir=in remoteip=67.219.58.161,69.163.239.247,174.122.60.235,216.36.57.157

        
Megjegyzés: Ha a fejlesztőgépe _nem_ Windows 2008 Server R2 rendszerű gép, akkor előfordulhat, hogy a futtatáshoz módosítania kell néhány paramétert, mivel a netsh parancs paraméterei látszólag Windows-verziónként eltérőek.

A szkript használatának van néhány előnye:

Ha olyan platformra telepít, mint az Azure , akkor ezt egy indítási szkriptként is megvalósíthatja, így minden olyan webszerepkör-példányra telepítve lesz, amely a webkiszolgáló kódját futtatja. A netstat és a PowerShellhez hasonló parancsfájl-környezet használatával létrehozhat egy szkriptet, amely automatikusan blokkolja az IP-címeket, ha hackertámadást észlel.


2021. október 26., kedd

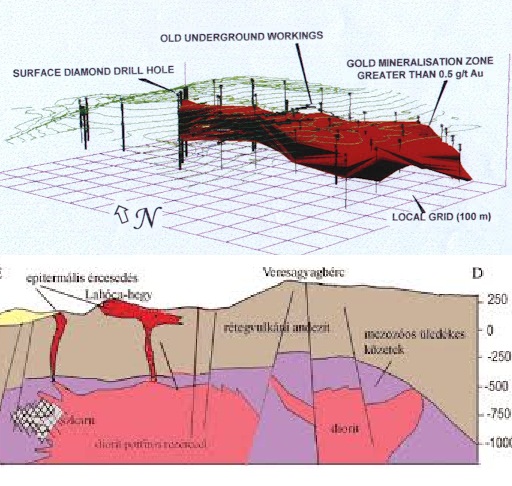
A Lahóca-hegy titka


                                                                               "Caput Nili quaerere..."

Recskről Parádfürdő felé haladva az Ércbánya táblánál jobbra fordulva érjük el a régi bánya romjait. Ezek mögött találhatóak az Alsó-Katalin és Alsó-György bányák. A hegyen felfelé számtalan kisebb-nagyobb táró, akna és felszakadás jelzi a bányászkodást, emiatt fokozottan balesetveszélyes!!!
A hegy É-i oldalán szintén sok a bányaművelet és jelentős hányók vannak a patak oldalán. Le van zárva, belépés csak engedéllyel lehetséges, kutyákkal őrzik.

A felszín felé haladva a karbonát-helyettesítéses érc vertikális polimetallikus erei jelennek meg, majd hidrotermás breccsákban, valamint a Lahóca-hegy diatréma breccsájában, epitermás HS és Parádfürdő környékén IS/LS típusú Cu-Au, valamint Ag-Cu érc jelenik meg.

2021. október 19., kedd

Órai jegyzet 13B Jelfeldolgozás

számítógépes irányítás

Jelfeldolgozás

Szűrés

Zajok

A zavar oka lehet egy szélessávú erősítő az antennafejben, rádióamatőr forgalmazás, illegális adás,
vezeték nélküli telefon, bébiőr, nagyfrekvenciás ipari berendezés,
gázkazán vagy cirkó vízhőfok-kapcsolója, termosztátja, közvilágítási lámpatest, neonreklám,
szénkefés motor, de akár egy televízió vagy számítógép tápegysége, 
videó- DVD-lejátszó, vagy bármilyen, frekvenciaszabályozott hajtással ellátott berendezés is.

jelismétlés

redundancia

rádiójelek  gerjed
zavarjellel terhelt 

kompenzálnunk kell a káros környezeti hatásokat, 

Anomália

téves következtetésekhez vezet

mint például 
a hőmérséklet és a páratartalom változásának következményeit.

 a nyers mérési adatok

2021. október 15., péntek

Búcsú Demecsertől

 1999 szeptember 14. ez a nap számunkra jelentős és felejthetetlen dátum, s bár annak minden perce élesen vésődött emlékezetünkbe, szeretnénk maradandóbb írott formában is megörökíteni — mind a magunk, mind mások számára — azt az élményt és azokat az érzéseket, amelyekben az a nap részesített minket. Ezt a visszaemlékezést köszönettel és szeretettel ajánljuk mindazoknak, akik halottainktól  régi otthonunktól való bucsunkat széppé,  ünnepélyessé és könnyebbé tették számunkra . A köznyelvben "kastély'-nak titulált, de találóbban nemesi kuria jellegű volt otthonunkat a századforduló körül Dezső nagyapánk építtette s az azt körülvevő szép nagy park létesítésében hozzáértően sajátkezüleg is részt vett. Halála után Márta nagyanyánk a ház mögött kriptát Építtetett a család tagjainak végső nyugvóhelyéül. Nagyszüleinken kivül nagybátyánkat, a korán elhunyt Tibort is ott helyezték örök nyugovóra. Az első világháborút követő negyedszázadban szüleink, Endre és Tatjana voltak a kúria tulajdonosai, ennek a korszaknak már mi is részesei voltunk. hiszen az egybeesik szép gyermek- és ifjukorunkkal, mely ebben a számunkra kedves otthonban oly sok gyengéd szeretettől körülvéve telt el. Tudjuk, hogy egy kiváltságos osztály privilégiumait élveztük. s életmódunk csak ugy mint otthonunk kiemelkedett a környezetéből. Mi ebbe születtünk bele, s az akkori társadalmi rendszert természetesnek fogtuk fel. Ugyanakkor tudjuk azt is. hogy szüleink nem használták ki poziciójukat önzően,s minket is abban a szellemben neveltek, amely az ö életüknek és cselekedeteiknek is zsinórmértékül szolgált: a nemesi származás nem csak privilégiumokat jelent, hanem a szó mélyebb értelmében vett nemes életmódra kötelez. 

                                                                            Elek Tászia, Elek Tibor & Elek Beáta

Alapfogalmak

Irányítás fogalma
egy folyamat elindítása fenntartása leállítása.

típusai

Lehet kézi vagy automatikus

részei 

szenzor érzékelő
döntés
utasítás
beavatkozás


Vezérlés pontos érték hatására
  

példa éjszakai áram
közlekedési lámpa
Riasztó

Szabályozás értékhatárok között


példa
utcai világítás
szivattyú
fűtés


Jel fogalma

Jel: valamely állapothatározó minden olyan értéke
vagy értékváltozása, amely egy egyértelműen
hozzárendelt információ szerzésére, továbbítására
vagy tárolására alkalmas

Jel típusai

analóg
digitális
logikai

Jel fajtái

szinkron
asszinkron
logikai

2021. október 13., szerda

MSC parancsok


gpedit.msc Helyi csoportházirend-szerkesztő (Local Group Policy Editor)
perfmon.msc Teljesítményfigyelő (Performance Monitor)
azman.msc Engedélyezéskezelő (Authorization Manager)
eventvwr.msc Eseménynapló (Event Viewer)
secpol.msc Helyi biztonsági házirend (Local Security Settings)
certmgr.msc Tanúsítványok (Certificate Manager)
diskmgmt.msc Lemezkezelés (Disk Management)
wf.msc Fokozott biztonságú Windows tűzfal (Windows Firewall with Advanced Security)
lusrmgr.msc Helyi felhasználók és csoportok (Local Users and Groups)
compmgmt.msc Számítógép-kezelés (Computer Management)
services.msc Szolgáltatások (Services)
wmimgmt.msc WMI vezérlő (Windows Management Infrastructure)
devmgmt.msc Eszközkezelő (Device Manager)
rsop.msc Eredő házirend (Resultant Set of Policy)
fsmgmt.msc Megosztott mappák (Shared Folders)

HOW TO FIND INFORMATION ON THE INTERNET

He, Who Will Not Reason, Is a Bigot; He, Who Cannot, Is a Fool; and He, Who Dares Not, Is a Slave...

I also want to know if people are interested to description this thing!

If you have a general idea of the subject in which you're interested, but are not sure exactly what you're looking for, a directory is a great place to start. Directories like Yahoo! use human editors to organize information in broad categories, such as finance, sports, or travel. Think of them as giant card catalogs. By starting with these categories and then moving down through subcategories, you can narrow your search until you find the information you need. If you already know exactly what you're looking for, a search engine is the best way to find it. Search engines use keywords or phrases you choose to determine which web pages have relevant information. Think of a search engine as an index for the web. The most relevant results appear at the top of the screen. Click the results link to go directly to the site listed.

READING THE RESULTS

Search engines put the most relevant results first, so if what you want is not in the top listings, try again with more specific keywords. Or, narrow your search by adding more keywords. Google returns only pages containing all the keywords you use, so adding more keywords eliminates less relevant pages. To get more results, use more general keywords or include fewer search terms. Google's "cached" link shows you a snapshot of a web page so you can see it even if the actual site is not accessible. On cached pages, your keywords are highlighted to make them easier to find. Seeing where your keywords appear on a web page prior to clicking a result link can save you time. That's why Google displays an excerpt from each returned result page showing your query terms in bold type. These snippets let you see the context in which your search terms appear on the page, so you can determine if the site is worth visiting. To find more pages like a particular result, click on the "Similar Pages" link. This service automatically scouts the web for pages with content related to the link you select. To begin your search, type www.google.com into your browser's "Address" field and hit enter. 

  • result link
  • your keywords
  • relevant
  • category
  • show the
  • cached version

CHOOSING KEYWORDS

For the best results from a search engine, it's important to choose your keywords wisely. Keep these tips in mind: Try the obvious first. If you're looking for information on Demecser, enter "Demecser" rather than "painters". Use words likely to appear on a site with the information you want. "Demecser  hungarien town" gets better results.

Search Engines

Internet search engines are a big part of how we find things online. You can get the most out of them by learning how they work, and how to use them quickly and effectively. The challenge is to ask your question the right way, so that you don’t end up overwhelmed with too many search results, underwhelmed with too few, or simply unable to locate the material that you need. As with most skills, practice makes perfect! Before doing a search, it’s important to define your topic as completely and succinctly as possible. Write down exactly what information you’re looking for, why you’re looking for it, and what you’re not looking for. This will help you to discover the best keywords for your search.

Keywords

Search engines don’t read sentences the way people do: instead, they look for the key words in your query in the websites they search. In other words,  you’re not asking a search engine a question, you’re asking it to look for websites where those words appear. In order to use a search engine or database effectively, therefore, you need to be able to choose the best combination of key words. Most search engines work best if you provide them with several keywords. So how do you determine which keywords will work best? Think about what you’re searching to determine the essential key words. For instance, if you’re just looking for a recipe for peanut butter cookies, you can write peanut butter cookie recipe. But if you’re looking for a recipe that doesn’t use flour, you can write peanut butter cookie recipe flourless (the order of the words doesn’t matter) and if you want a vegan recipe you can write peanut butter cookie recipe flourless vegan. If you want to only see results that include a particular word, put that word in quotes: so if you write peanut butter cookie recipe “vegan” you will only get results that include the word “vegan.” Now you have your keywords. How do you enter them into the search engine?

Use of Phrases

Your most powerful keyword combination is the phrase. Phrases are combinations of two or more words that must be found in the documents you’re searching for in the EXACT order shown. You enter a phrase - such as “peanut butter” - into a search engine, within quotation marks. Most search engines allow you to use quotation marks or square brackets to do a phrase search as in “peanut butter” or [peanut butter]. Make sure your phrase doesn’t suggest the answer to your question: “cats better than dogs” will get you more results that say cats are better than dogs, and “dogs better than cats” will do the reverse. People who spread misinformation sometimes flood the internet with results for a particular phrase, so that people searching for it will only see their point of view. If someone tells you to search a phrase like “aliens built the pyramids”,  use a more general phrase like “who built pyramids” instead.

Limiting your search

If you find that you’re getting results that aren’t what you’re looking for, you can use a minus sign to exclude results that include a certain word or phrase. So if you want recipes that use peanut butter but aren’t cookie recipes, you could use “peanut butter” recipe –cookie (the minus sign has to be directly before the word you want excluded, with no space in between). You can also limit your search by type, time or country. Most search engines have tabs at the top that let you choose between websites, images, videos, news stories, and so on. Many also have advanced search tools that let you limit your search to just one country, a certain time (the last day, week, month, year, or a range you specify).

Searching within a site

If there’s a particular site that you know is reliable, most search engines will let you limit your search to just them. Just add the web address at the end of your search string, like this: peanut butter cookie recipe flourless natural site:www.epicurious.com. (Make sure not to put a space between site: and the web address). For large or popular sites you can just add the name of the site, like peanut butter Wikipedia. You can also use a custom search that has been made to search just some websites. MediaSmarts has created two custom searches that you can use:

Bit.ly/science-search searches these science sites:

Science News
Science Daily
Nature
Canadian Geographic
Scientific American
New Scientist
Science

Bit.ly/news-search searches these news sites:

The Globe and Mail
American Press
Reuters
Bloomberg Canada
BBC
The Washington Post
The Wall Street Journal
The New York Times
Canadian Press
National Post

But I also want  they want to know?  I hope I helped you learn, thanks for visiting, come back soon!

2021. október 12., kedd

Hálózati protokoll

 TCP/IP protokoll
A TCP (Transmission Control Protocol - átviteli vezérlő eljárás) és az IP (Internet Protocol - internet eljárás) protokolloké. Csomagkapcsolt hálózatok adatátviteli eljárásaként hozták létre. Felépítésében követi az OSI modellt, de egyes rétegeket összevontan kezel.

Host és network réteg (az OSI modell fizikai és adatkapcsolati rétegének egyben történő megvalósításával)
Feladata az adatfolyam kezelése, a keretek hálózati forgalmának lebonyolítása. A fölötte lévő szintek ezeket az adatkereteket adják át adó, és fogadják vevő oldalon.

Internetwork réteg (az OSI modell hálózati rétegének felel meg)
Feladata az adatok átvitele a hálózaton, függetlenül annak útvonalától. Gyakran hasonlítják ezt a postai szolgáltatáshoz: amikor egy levelet feladunk, a borítékra csak a feladó és a címzett adatai kerülnek rá, és nem tudjuk - de nem is fontos számunkra -, hogy az miként, milyen úton érkezik meg a rendeltetési helyére. Ezen a szinten három protokoll található:

o   IP (Internet Protocol)

Az IP gondoskodik a hálózaton a csomagok átviteléről a hostok között. Ez egy kapcsolat nélküli protokoll, azaz a csomagok forgalmához nem szükséges a küldést megelőző kapcsolatfelvétel. E miatt adatátviteli szempontból nem megbízható, hisz semmi nem garantálja, hogy a csomagok nem vesznek el, sorrendjük nem keveredik össze. Az IP csomag két fő részből áll:

IP fejléc
Adatmező
o   ARP (Adres Resolution Protocol)

Az adatcsomag fizikai címének megkeresésére szolgál. Egy olyan IP csomagot hoz létre és továbbít adatszórásos (broadcast) elven, melyben egyaránt szerepel a keresett IP cím, a saját IP cím és a fizikai cím. Ha az IP cím alapján egy eszköz magát azonosítja, saját fizikai címével a csomagot kiegészíti, s a csomagot visszaküldi az eredeti feladónak.

o   ICMP (Internet Control Message Protocol)

Hibajelzésre és a kapcsolatban álló két fél egyéb paramétereinek elküldésére szolgál. Ez is IP csomagként halad a hálózaton.

Transport réteg (az OSI modell szállítási rétegével azonosítható)
Az alkalmazási rétegtől kapott adatot a küldéshez szükséges fejjel egészíti ki. Kétféle, egymástól teljesen független protokollt használ:

o   TCP (Transmission Control Protocol)

Ez az átvitel-vezérlési eljárás. Kezdeményezőként (adóként) küld egy kérés csomagot, bevárja a címzett válaszát, s ezt az adó egy nyugtázó üzenettel hálálja meg. A kapcsolatok azonosítására a portok szolgálnak, az első 1024 TCP port foglalt a standard alkalmazások számára. Figyeli a csomagok sorrendjét is. Ha a csomagok sorrendjétől eltérően egy későbbi csomagról kap nyugtát (egy vagy több csomag nyugtázása kimarad), akkor a sorfolytonosan legutolsó nyugtázott csomagot követő csomagtól kezdve megismétli az adást.

o   UDP (User Datagram Protocol)

Mivel ez az eljárás nem kapcsolathoz kötött, így nincs nyugtázás és hibajavítás sem. Cserébe sokkal gyorsabb adatátvitelt tesz lehetővé. Az olyan alkalmazások használják, amelyeknél a pontosságnál fontosabb a gyorsaság. (Pl. valós idejű hangátvitel esetén kisebb gond, ha pillanatnyi hanghiba adódik, mintha a folyamat egésze időcsúszást szenved.)

Alkalmazási réteg (az OSI modell viszony-, megjelenítési és alkalmazási rétegeinek egy szinten való megvalósítása)
Ezen a szinten találjuk az alkalmazásokat. Az adatfolyamot a szállítási rétegnek továbbítják, illetve attól fogadják. Ezt a TCP vagy UDP meghatározott portján keresztül valósítják meg. A standard portokhoz vannak olyan szabványosított eljárások rendelve, mint például: SMTP, POP3, FTP, http stb.


(B) Az internet címzési rendszere: IP

A TCP/IP protokollstruktúrából következik, hogy minden, a hálózathoz csatlakozó számítógépnek rendelkeznie kell egy egyedi azonosítóval. Ez az IP cím. E szakaszban az IPv4 példáján mutatjuk be az IP címek rendszerét, azonban megemlítjük, hogy a hálózati eszközök egyre nagyobb száma szükségessé tette egy új azonosítási rendszer bevezetését (IPv6). Jelenleg a két szisztéma egymás mellett él.

Az IP cím 4 bájton (azaz 32 biten) tárolt információ, szemléletesen az egyes bájtok értékét pontokkal elválasztva írjuk le (pl. 192.168.190.2).

A címek felépítése hierarchikus rendet képez. Két részre bontjuk:

Hálózati azonosító
Ez egy hálózatot jelöl ki, a cím első (változó hosszúságú) része azonosítja. Az ütközések elkerülése érdekében ezt a NIC (Network Information Center) adja ki, s tartja nyilván.

Host azonosító
A hálózati azonosító által meghatározott hálózatban működő célállomás.


Címosztályok:

1.    A osztályú címek

0

Network (7 bit)

Host (24 bit)

Az 1.0.0.0 és a 127.0.0.0 közötti hálózatokat foglalja magába. A hálózatot az első bájt, azaz a cím első számjegye azonosítja. A további három bájton ábrázolt értékeket a hálózatot felügyelő szabadon osztja ki. Olyan hálózatoknál alkalmazzák, amelyekben 65 536-nál több gép található. Ezzel a címzéssel mintegy 1,6 millió célállomás címezhető.

Példa A osztályú IP állomás címére: 120.10.20.30

2.    B osztályú címek

10

Network (14 bit)

Host (16 bit)

A 128.0.0.0 és a 191.255.0.0 közötti hálózatokat foglalja magába. A hálózatot az első 16 bit, azaz a cím első két számjegye azonosítja. Az állomások címei a másik 16 biten kiosztott címeken osztozhatnak, ezért ilyet csak a 65 536-nál kevesebb állomást tartalmazó hálózatok esetében lehet alkalmazni.

Példa B osztályú IP állomás címére: 168.10.20.30

3.    C osztályú címek

110

Network (21 bit)

Host (8 bit)

A 192.0.0.0 és 223.255.255.0 közötti hálózatokat foglalja magába. A célállomások címei mindössze 1 bájtnyi címterületen oszthatóak, így az ilyen hálózatokban legfeljebb 256 állomás címezhető.

Példa C osztályú IP állomás címére: 120.10.20.30

4.    Speciális IP címek

A 224.0.0.0 és 254.0.0.0 a D, E és F kategóriába sorolt tartományi címeket nem adják ki hálózatok számára, azok speciális felhasználásra vannak fenntartva.
A 127.0.0.0 hálózat a helyi hálózati elemek tesztelési céljára szintén fenn van tartva. A működőképesség ellenőrzésére önmaguknak tudnak csomagot küldeni az eszközök a 127.0.01 címre.
Broadcast (szórási) címek: az adott hálózat IP címtartományának utolsó címét az állomások szórási címként használhatják. Azaz ha erre a címre csomagot küldenek (pl. útvonal-választási információ céljából említettük ezt az esetet a TCP/IP protokollstruktúra bemutatásakor), akkor azt minden, a hálózathoz csatlakozó állomás egyszerre megkapja.
Bár az előbb vázolt címzési rendszerrel 232 számú (mintegy 4 294 967 296) állomás címezhető (elvileg), e szám, bármilyen nagynak is tűnik, fogyóban van. Hisz állomáscímeket nem csak a számítógépek, hanem valamennyi, a hálózatot használó eszköz igényel. E probléma kiküszöbölésére is alkalmas megoldás az alhálózatok létrehozása.

Az elválasztást az alhálózati maszk szolgálja. Ez szintén egy 32 bites cím, ahol a hálózatnak megfelelő és az alhálózatot azonosító biteken 1-esek, a többi helyen 0-ák állnak (pl. C osztályú IP cím esetén 255.255.255.0). Ahhoz, hogy eldönthessük, egy számítógép mely hálózathoz tartozik, egy egyszerű ÉS (AND) műveletet kell végrehajtani az IP cím és a hálózati maszk értékeivel.


(C) Az internet címzési rendszere: tartománynév

Az előzőekben bemutatott pontozott decimálisnak is mondott IP címek rendszere aligha sarkallna tömegeket hálózati kommunikációra, hisz az egyes címeket nehéz fejben tartani, nem lehet kötni a keresett információhoz. Ezért az egyes IP címekhez domain neveket (tartományneveket) rendelnek. Ezek nem maguk az adott weboldalak, hanem csupán egy felhasználóbarát címzési rendszer.

A tartománynevek felépítése (jobbról balra haladva):

Felső szintű tartomány (TLD - Top Level Domain)
Ez a név végén ponttal elválasztott utolsó elem. Két csoportja van:

o   nemzetközi fődomain (top level domain): rendszerint három karakteres, a működési területet jelző rövidítés; ilyen például: .com, .org, .mil, de a .eu is ide sorolandó.

o   nemzeti domainek: az adott ország nevére utaló két karakteres rövidítés; így a .hu Magyarországot, a . en és a .gb Angliát jelenti, és sorolhatnánk...

A második szintű tartomány (SLD)
A tartománynév e részlete szabadon megválasztható. Bár lehetőség van újabban nemzeti karakterkészleteket tartalmazó tartománynevek választására, ez - szerencsére - nem terjed, gondoljunk azokra a nehézségekre, melyek egy-egy magyar ékezetes betű begépelését jelentenék külföldi útjaink során...

Ez alá is rendelhető névvel ellátott célállomás (subdomain)
A második szintű domaintől ezt is ponttal választjuk el.

Ahhoz, hogy a két különböző címzési rendszer egymásnak megfeleltethető legyen, DNS-eket (Domain Name Server) alkalmazunk a hálózatban. Magán az interneten több ezer ilyen kiszolgáló található, de belső hálózatunk számára magunk is létre hozhatunk ilyet.

A már említett UDP protokollt használják rendszerint a névfeloldási kérések csomagjainak küldésére.

http://centroszet.hu/tananyag/szoftver/71_passzv_hlzati_eszkzk_a_strukturlt_kbelezs.html

Hálózat építőelemei

(A) Hálózati csatolókártya

Bár a legtöbb alaplap integrált hálózati csatoló(ka)t tartalmaz, szükség lehet csatolókártyán ilyet beszerelni a számítógépbe. A beszerelés menetét könyvünk első kötetében már megismertük. Azonban szükséges az új eszköz szoftveres telepítése, beállítása is.

A fizikailag csatlakozatott eszköz üzembe helyezésekor rendszergazdai jogosultsággal lépjünk be a számítógép indulásakor. Amennyiben a Windows az új hardvert észleli, elindítja a telepítési varázslót. Bár több úton is kísérletet tesz a szükséges driverek (vezérlő állományok) megtalálására, ha rendelkezünk az eszközhöz telepítő lemezzel (vagy más telepítő készlettel), akkor célszerű manuálisan megadni annak elérési meghajtóját, mappáját.

Ha telepítő készlet nem áll rendelkezésre, vagy az nem kompatibilis az alkalmazott operációs rendszerrel, a gyártó weboldalán rendszerint letölthető a megfelelő driver.

(B) Jelismétlő (repeater)

Ha nagyobb távolságokra kell eljuttatni a jeleket a hálózaton keresztül, a közvetítő közegben fellépő jelcsillapodás (veszteség) és a zavarjelek miatt a vevő oldalán a jelszintek érzékelésében bizonytalansághoz vezethet. Ezért a jeleket megfelelő szakaszonként erősíteni kell. Erre szolgálnak a repeaterek. Egyéb vezérlési feladatot nem látnak el, de gondoskodni kell a jelvezetékekkel együtt futó, a szükséges tápellátást biztosító vezetékekről is a kábelben. Az OSI modell fizikai rétegéhez tartozó eszköz.

(C) Hub

Szintén az OSI modell alsó szintjéhez (hálózati réteg) tartoznak a hubok. Ezek azonban a jelerősítés mellett a jelek több, hozzájuk kapcsolt állomás irányába történő szétosztásáról is gondoskodnak. Ma már nem gyakoriak a hálózatokban az intelligensebb eszközök terjedése miatt.

(D) Híd (bridge)

A hidak az OSI modell adatkapcsolati rétegének eszközei. A forgalmazott adatkeretek címe alapján képesek a keretet irányítani, így nagyméretű, sok eszközt összekapcsoló hálózatokban helyes konfigurálásukkal csökkenthető a hálózat leterheltsége.

(E) Kapcsoló (switch)

Szintén az OSI modell adatkapcsolati rétegének eszköze, gyakorlatilag egy több portos híd. A kapcsoló portjai egy-egy hálózati szegmenst reprezentálnak, s a hídhoz hasonló, az egyes portok felől érkező keretcímek alapján felépített táblázatot hoznak létre az adatkeretek továbbításához. Ez segít a célállomás meghatározásában.

(F) Forgalomirányító (router)

Az OSI modell harmadik szintjén (hálózati réteg) működő eszköz. Feladata a csomagok forrástól célig való eljuttatásának irányítása. Helyi címfeloldó szolgáltatást biztosít, s az alhálózati eljárások használatával szegmentálja a hálózatot. Ehhez nemcsak a helyi, hanem a felsőbb hálózathoz is csatlakoznia kell.

A hálózati protokoll
Eszköztár:
A hálózati protokoll
A számítógépes hálózatokban a gépek kommunikációja, az üzenetek továbbítása és vétele csak megadott szabályok szerint történhet. A használt szabályok és megállapodások összességét nevezzük protokollnak (protocoll). A protokoll tehát kommunikációs szabályok gyűjteménye. A hálózati protokollok használatának értelme az, hogy ugyanazon a számítógépen használható legyen többféle hálózati kommunikációt igénylő program is (pl. fájlok átvitele, levelezés, valós idejű csevegés), továbbá más számítógépeken egy hasonló funkciót ellátó programmal (de nem feltétlenül ugyanazzal) lehessen kommunikálni.
A sokféle protokoll létét egyrészt a gyártók nagy száma, másrészt az indokolja, hogy nem mindegyik protokoll alkalmas minden feladatra (pl. van csak helyi hálózaton alkalmazható protokoll, és van, amelyik akár világméretű hálózatban is használható. Az egyik protokoll megfelel valamilyen biztonsági követelménynek, a másik nem, stb.).

A kommunikáció során használt szabályok és megállapodások összessége.

A hálózati protokoll felépítése
Protokolloknak a számítástechnikában egy pontosan (sok esetben ajánlásban vagy szabványban) rögzített eljárást nevezünk. Leggyakrabban az adatátvitel szabályait nevezzük protokollnak.
A hálózati protokollok feladata, hogy a számítógépek közt (a fizikai eszközök, például hálózati kártya, modem, stb. segítségével) az adatokat elküldje, illetve ellenőrizze az adatátvitelt. A hálózati protokollok rétegződnek. Egyes protokollok csak a kapcsolat megteremtését biztosítják, vagy valamilyen alacsony szintű funkcióval rendelkeznek. Más protokollok az alsóbb szintű protokollok szolgáltatásait felhasználva nyújtanak magasabb rendű szolgáltatást az őket igénybe vevő felsőbb szintű programoknak. A homogén, kisméretű helyi hálózatok jellemző protokolljai: IPX/SPX (Novell hálózatban), NetBEUI (Microsoft hálózatban). Heterogén, nagy kiterjedésű hálózatok jellemző protokollja az IP (Internet Protocol) és a TCP (Transmission Control Protocol), melyeket általában együtt, TCP/IP-ként említünk. A TCP/IP-re épülnek az Internet magasabb szintű protokolljai, például az fájlátvitelt biztosító FTP (File Transfer Protocol), a web-es kommunikációt biztosító HTTP (Hypertext Transmission Protocol), illetve az elektronikus levelezés protokolljai (SMTP, POP3, X400, IMAP stb.).

Az OSI modell két alsó rétegét lefedő protokoll. Leggyakrabban a koaxiális kábeles, sín- és csillag-típusú hálózatokban alkalmazzák. Egy szegmens max. 255 végpontot tartalmazhat.

A LAN-ok döntő többségében használt protokoll, az OSI modell két alsó rétegét fedi le. Koaxiális és csavart érpáros kivitelét egyaránt alkalmazzák.

Fiber Distributed Data Interface - üvegszálas adatátviteli csatoló. Szabvány az optikai kábeleken (üvegszálakon) történő adatátvitelre, a fizikai és az adatkapcsolati réteget írja le.

Network Basic Input Output System - hálózati szabványos eljárásgyűjtemény. Két gép közötti pont-pont típusú kapcsolatra készült.

A Microsoft által készített NetBIOS megvalósítás, mely a Windows operációs rendszer része.

Az OSI modell hálózati és szállítási rétegeinek funkcióit valósítják meg.

Transmission Control Protocol/Internet Protocol - átviteli vezérlő protokoll/internet protokoll: szabványos kommunikációs protokoll, mely biztosítja, hogy különböző operációs rendszereket használó számítógépek is képesek egymással adatokat cserélni, kommunikálni.

A biztonság eszközei
A számítógép védelmét biztosító eszközök és rendszabályokat az alábbiak szerint csoportosíthatjuk:

hardver védelmi eszközök: hardveres tűzfalak alkalmazása, virtuális hálózatok kialakítása, szünetmentes tápegységek alkalmazása, az üzemeltetés klimatikus körülményeinek biztosítása;
szoftveres védelmi eszközök: szoftveres tűzfalak alkalmazása, vírusirtó és kémprogramok elleni szoftverek használata;
biztonsági rendszabályok alkalmazása: operációs rendszeren belüli rendszabályok és eljárások (jogosultságok meghatározása, jelszavak alkalmazása, fiókok használata), általános rendszabályok (jelszavak változtatása, belépési jogosultságok megadása).
A védelem biztosítása komplex feladat, több eszköz és rendszabály következetes, mindenki által betartott alkalmazása szükséges a hálózat működőképességének fenntartásához és a számítógépeken tárolt adatok megőrzéséhez.

Olyan tápegység, melynek akkumulátora a hálózati feszültség kimaradása esetében is biztosítja a számítógép energiaellátását meghatározott ideig.

Hálózati protokoll 

Az a szabályrendszer, amely előírja a hálózaton keresztül történő adatcsere módját.Hálózati protokollok forgalomirányítási felosztása
Forgalomirányított protokoll (routed protocol): Olyan hálózati réteghez kötődő általános adatszállító protokoll, amelyet a forgalomirányító (router) irányítani képesHálózati protokollok: Vagyis hálózati szabályok gyűjteménye. Ahhoz, hogy a gépek együtt tudjanak működni, szigorú és betartandó szabályokat kellett alkotni. Ezek a gépek és nem a felhasználók "működését" szabályozzák. A hálózatokhoz nagyon sok protokoll tartozik, ugyanarra a feladatra is létezhet több szabály.A protokoll a hálózati kommunikációt leíró szabályok rendszere. Protokollokat használnak a hálózatokban egymással kommunikáló számítógépek és programok is.


Irányítás szabályozás vezérlés!